
Когда я впервые столкнулась с этой историей, то долго не могла поверить, что подобное вообще возможно без прямого доступа к телефону. Обычное утро, привычный звук уведомления, экран загорается — и в том же диалоге, где банк обычно присылает одноразовые коды, лежит сообщение о списании 89 000 рублей. Внешне оно ничем не отличается от настоящего: тот же отправитель, та же ветка переписки, никаких посторонних символов или странных ссылок. Разница лишь в одном — за этим сообщением стоит не банк, а люди, которые очень хотят, чтобы я как можно быстрее набрала указанный номер и совершила несколько необдуманных действий.
Подобные случаи перестали быть редкостью, и самое неприятное здесь даже не сам факт мошенничества, а то, насколько безупречно подделка встраивается в привычный цифровой контекст. Многие годы нас учили проверять отправителя, и это действительно работало. Сегодня этот навык превратился в ловушку: мы видим знакомое имя в чате, автоматически доверяем сообщению и теряем бдительность ровно в тот момент, когда она нужнее всего.
1. Старые правила больше не работают
Раньше всё было понятно: мошенники писали с незнакомых номеров, а официальные уведомления приходили с коротких или закреплённых за организациями. Достаточно было взглянуть на отправителя, чтобы моментально понять, с кем имеешь дело. Эта простота осталась в прошлом, и сейчас я всё чаще замечаю, что люди старшего поколения продолжают на неё полагаться — с вполне предсказуемыми последствиями.
Технический фундамент этой уязвимости уходит корнями в протокол SS7, который разрабатывался десятилетия назад с расчётом на то, что все операторы связи по умолчанию доверяют друг другу. В те времена никому не приходило в голову, что инфраструктура, построенная на взаимном доверии, однажды станет инструментом массового обмана. Сегодня через уязвимости этого протокола и серые SMSC-шлюзы преступники научились вбрасывать поддельные сообщения прямо в сеть оператора.
Важно понимать: речь не идёт о взломе смартфона или заражении устройства вредоносным кодом. Атака происходит на уровне сотовой инфраструктуры, ещё до того, как сигнал достигает моего телефона. Именно поэтому у жертвы возникает ощущение полного контроля со стороны злоумышленников — кажется, будто они проникли в само устройство, хотя на самом деле проблема лежит гораздо глубже, в недрах телекоммуникационных сетей.
2. Как поддельное сообщение попадает в настоящий чат банка
Схема прошла заметную эволюцию. Если раньше злоумышленники просто покупали одноразовые SIM-карты и рассылали сообщения до тех пор, пока оператор не заблокирует номер, то теперь подход стал значительно изощрённее. В мире работает огромное количество легальных сервисов-посредников, через которые бизнес отправляет клиентам уведомления: банки шлют коды, магазины — чеки, поликлиники — напоминания о приёме. Эти серые SMS-шлюзы изначально создавались для вполне законных целей, но именно они стали уязвимым звеном.
Мошенники либо арендуют доступ к таким шлюзам, либо взламывают чужие учётные записи компаний, которые этими сервисами пользуются. Получив контроль, они могут отправить сообщение от имени любого отправителя — Сбербанка, ВТБ, Госуслуг, ФНС или МВД. Телефон физически не способен отличить такое сообщение от настоящего, потому что технически оно поступает по тому же каналу, что и официальные уведомления.
Дальше разворачивается классический сценарий: жертва получает SMS о подозрительной операции на крупную сумму, в тексте указан номер для отмены платежа. Человек звонит, и вежливый «специалист безопасности» убедительно объясняет, что деньги нужно срочно перевести на некий защищённый счёт. Принципиально новое здесь не сама схема, а то, где именно оказывается фальшивое сообщение: в одном чате с настоящей перепиской банка, буквально рядом со вчерашним подлинным кодом подтверждения.
3. Три признака, которые выдают подделку
Имя отправителя теперь не гарантирует ровным счётом ничего, и полагаться на него бессмысленно. Но есть три детали, которые продолжают безотказно работать, если обращать на них внимание.
Первое — искусственная спешка. Настоящий банк никогда не создаёт давление в духе «операция завершится через десять минут» или «действуйте немедленно, не кладя трубку». Такая торопливость существует с единственной целью — не дать человеку остановиться и подумать. Когда меня пытаются загнать в цейтнот, я сразу понимаю: передо мной манипуляция, а не забота о безопасности.
Второе — просьба перезвонить на номер прямо из текста сообщения. Официальный номер поддержки любого банка напечатан на обратной стороне карты и продублирован в приложении. Любой другой номер, предложенный в SMS «для отмены операции», ведёт прямиком к мошенникам. Это правило не знает исключений.
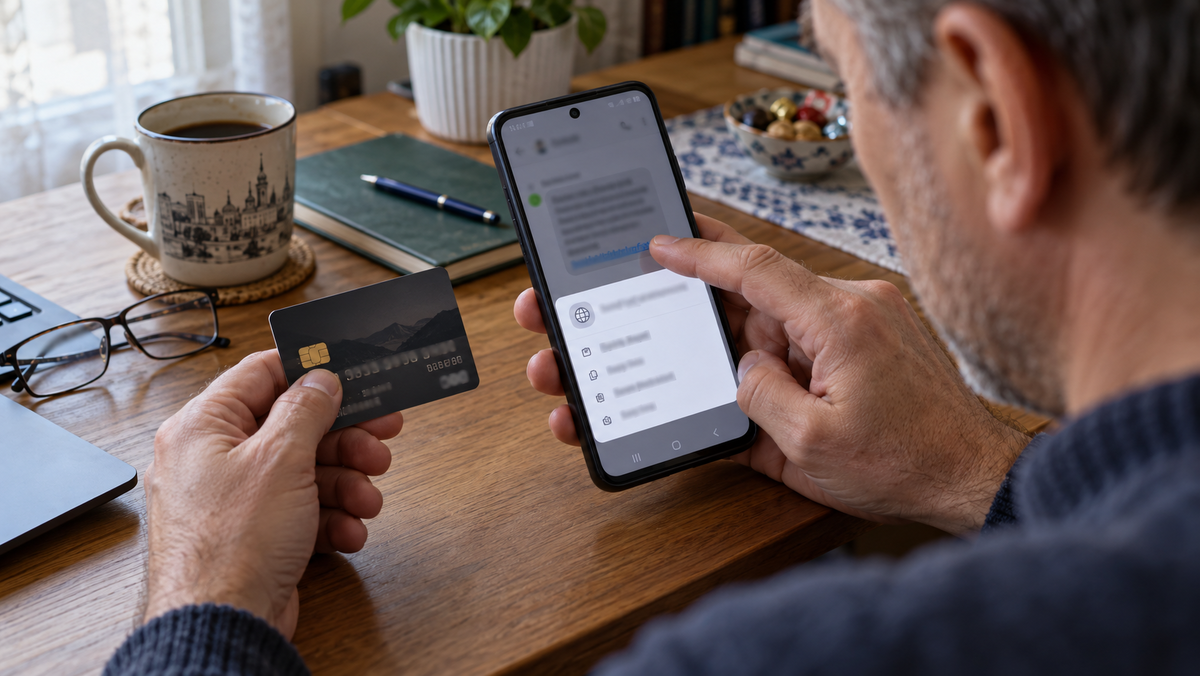
Третье — адрес ссылки, который хоть немного отличается от официального. Достаточно одного изменённого символа, чтобы фишинговый сайт выглядел как настоящий. Прежде чем нажать на ссылку, стоит зажать её пальцем и внимательно рассмотреть полный адрес в открывшемся окне — это занимает несколько секунд, но может спасти от потери всех накоплений.
4. Когда крадут не деньги, а сам номер
Параллельно с поддельными SMS набирает обороты ещё более коварная схема — SIM-своппинг. В этом случае мошенники приходят в салон оператора с поддельным паспортом либо договариваются с нечестным сотрудником и переоформляют чужую SIM-карту на новое устройство. С этого момента все сообщения, включая банковские коды подтверждения, приходят уже не владельцу номера, а прямо в руки преступника.
Первым тревожным сигналом обычно становится внезапная потеря связи там, где раньше всегда был уверенный приём. Телефон просто перестаёт ловить сеть, и первая мысль у большинства людей — проблемы у оператора, а не мошенничество. Перезагрузка не помогает, и именно в этот момент нужно действовать максимально быстро: взять другой телефон и позвонить оператору, чтобы заблокировать скомпрометированную SIM-карту.
5. Пять действий, которые стоит сделать уже сегодня
Я давно перестала откладывать меры безопасности на потом, потому что каждая из них занимает считанные минуты, а защищает от потерь, которые могут оказаться невосполнимыми.
Первое — подключить запрет на удалённый перевыпуск SIM-карты. Эта опция бесплатна у всех крупных операторов и оформляется через личный кабинет или в офисе за пару минут. После её активации мошенник не сможет переоформить карту, даже располагая полным набором паспортных данных.
Второе — переключить подтверждение банковских операций с SMS на push-уведомления в приложении, если банк это позволяет. Push привязан к конкретному физическому устройству, и перехватить его через шлюз или SIM-своппинг гораздо сложнее.
Третье — установить определитель спам-номеров. Встроенный фильтр Android или сторонние приложения не дают стопроцентной гарантии, но добавляют дополнительный барьер на пути мошенников.
Четвёртое — включить в банковском приложении уведомления обо всех операциях без минимальной суммы. Тогда списание даже на несколько рублей моментально станет заметным, и останется время среагировать до того, как счёт опустеет полностью.
Пятое — завести железное правило: никогда не перезванивать на номер из SMS, при любых обстоятельствах. Если пришло тревожное сообщение о карте, я кладу телефон и сама набираю номер с обратной стороны карты. Это занимает на минуту больше, но полностью исключает риск попасть на мошенников.
Отдельно стоит упомянуть уведомления, которые просто смахивать тоже опасно. Сообщение о входе в почту, банк или другой важный аккаунт с незнакомого устройства или из города, где вы никогда не были, действительно может означать, что кто-то уже подобрал или получил ваш пароль. Принцип здесь тот же: не переходить по сомнительным ссылкам из сообщения, а самостоятельно открыть официальное приложение или сайт, проверить активные сессии и при необходимости сразу сменить пароль.
6. Почему проблему не закрыть простым обновлением
Здесь придётся признать неприятную правду. Протокол SS7, через уязвимости которого проходит значительная часть атак, разработали ещё в 1975 году в расчёте на полное доверие между операторами связи по всему миру. Сегодня доступ к этой инфраструктуре имеют тысячи компаний в десятках стран, и закрыть её от злоупотреблений одним решением технически невозможно.
Операторы внедряют фильтры, регуляторы требуют блокировки подозрительных шлюзов, банки добавляют дополнительные проверки, но новые серые шлюзы появляются быстрее, чем успевают закрываться старые. Из этого следует практический вывод: главная линия обороны находится не в настройках оператора, а в моих собственных привычках. Именно они становятся последним рубежом, который мошенникам не удаётся преодолеть.
7. Если деньги уже списаны: три шага без права на промедление
В такой ситуации счёт идёт на минуты, и каждая из них имеет значение. Первое, что нужно сделать, — позвонить на горячую линию банка строго по номеру с карты, потребовать немедленной блокировки карты и оспаривания последней операции. Слово «чарджбэк» банковский сотрудник поймёт мгновенно и без дополнительных объяснений.
Второй шаг — без промедления подать заявление в полицию, через портал Госуслуг или лично в отделении. Без официального заявления банк формально не обязан возвращать похищенные средства, а с заявлением появляется реальный шанс вернуть деньги через суд.
Третий шаг — написать обращение в Центральный банк через интернет-приёмную. Такое обращение создаёт дополнительное давление на банк и заметно ускоряет разбирательство по делу. По закону банк обязан компенсировать похищенное, если вы не нарушали правила безопасности сами, то есть не сообщали код из SMS и не называли CVV третьим лицам. Если же вас ввели в заблуждение с помощью технически безупречной подделки, это отдельная история, и её обязательно нужно подробно изложить в письменном заявлении.
Главное, что я вынесла из всего этого опыта: сообщение от «банка» может оказаться полной подделкой, даже если оно легло в один чат с настоящей перепиской и выглядит абсолютно естественно. Спасает только одна привычка — никогда не звонить на номер из SMS и не переходить по неожиданным ссылкам, каким бы срочным ни казался повод.